





GMO Internet, japońska firma infrastruktury internetowej, wypłaci klientom odszkodowania za straty z nieautoryzowanego handlu po cyberataku na usługę chmurową i po 5000 jenów zadośćuczynienia każdemu obecnemu użytkownikowi tej usługi.
Japońska firma z branży infrastruktury internetowej wypłaca odszkodowania klientom dotkniętym nieautoryzowanymi transakcjami po cyberataku na jej usługę chmurową.
 REKLAMA
GMO Internet poinformowała w sobotę, że pokryje straty z tytułu nieuprawnionego handlu związanego z atakiem oraz wypłaci wszystkim obecnym użytkownikom zaatakowanej usługi jednorazową rekompensatę w wysokości 5000 jenów (28 euro), niezależnie od tego, czy ponieśli oni faktyczne szkody finansowe.
Cełem ataku była usługa Onamae.com Desktop Cloud, czyli wirtualne serwery prywatne, z których klienci korzystają, aby uzyskać dostęp do zdalnych środowisk pulpitowych. GMO przekazała, że doszło do wycieku danych klientów, a część użytkowników zgłaszała transakcje na swoich rachunkach inwestycyjnych, których nie rozpoznaje.
Założyciel i dyrektor generalny spółki, Masatoshi Kumagai, poinformował, że incydent mógł dotknąć 26 739 serwerów i wiązał się z nieuprawnionymi operacjami na rachunkach inwestycyjnych prowadzonych w ponad 70 firmach z rynku papierów wartościowych i walut w Japonii i za granicą.
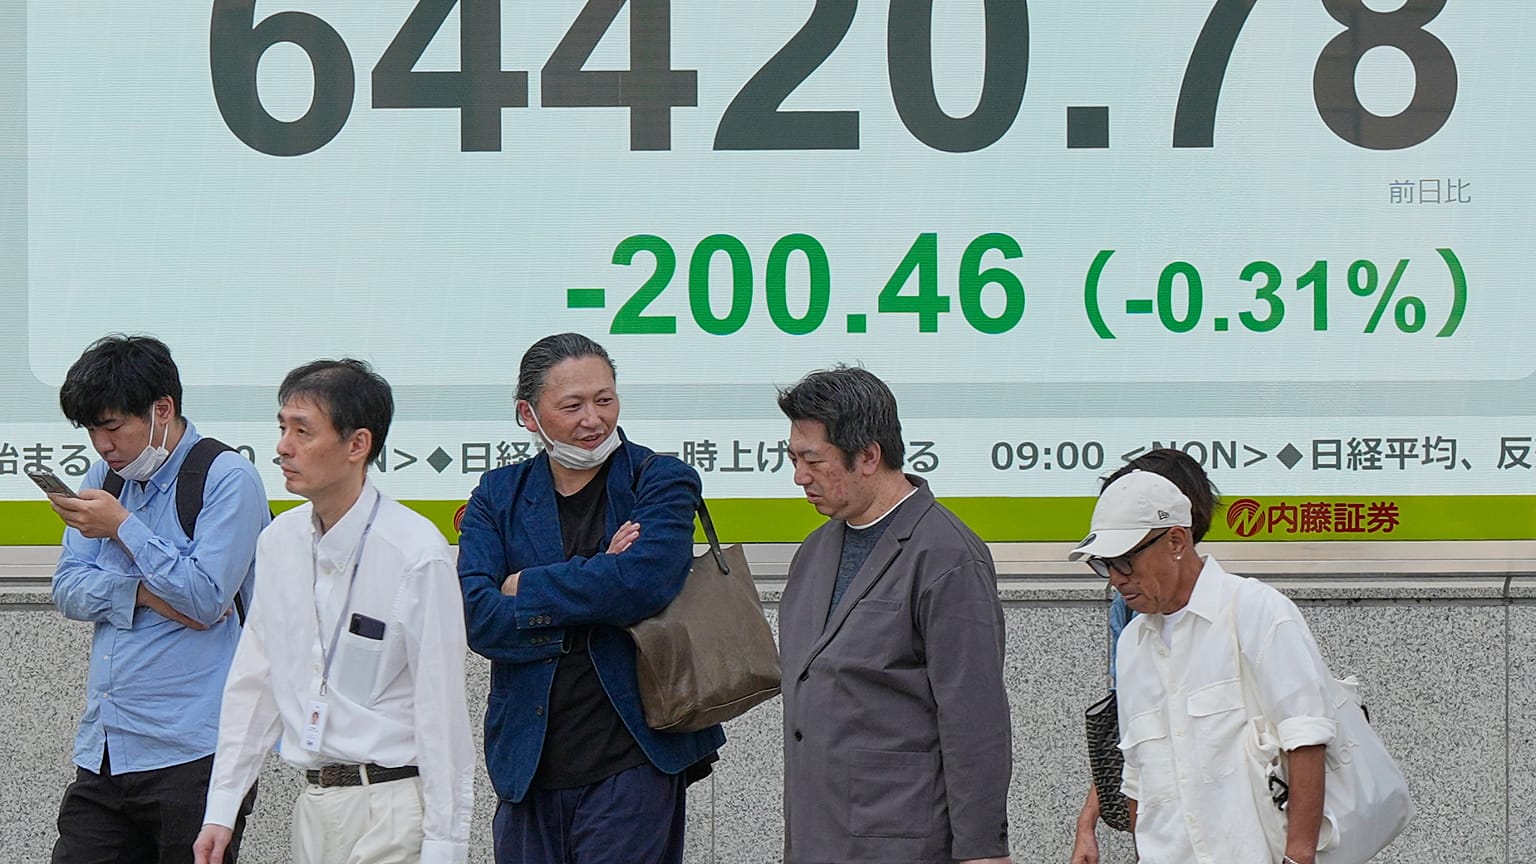
Akcje GMO spadły w poniedziałek o niemal 16 proc., do najniższego poziomu od czterech miesięcy. Kapitalizacja spółki przy piątkowym zamknięciu wynosiła około 2,6 mld dolarów.
Firma rozpoczęła dochodzenie 19 października po otrzymaniu zgłoszenia od klienta. 20 października potwierdziła instalację złośliwego programu w części środowisk serwerowych klientów, wstrzymała przyjmowanie nowych zgłoszeń oraz dostęp do panelu kontrolnego usługi, a następnego dnia zaczęła wyłączać wszystkie serwery, aby zapobiec dalszym szkodom.
W wpisie na blogu opublikowanym w niedzielę Kumagai przeprosił za sposób reakcji firmy i przyznał, że specjaliści ds. bezpieczeństwa wcześniej wskazywali na problemy z zabezpieczeniami, jednak odpowiedź była niewystarczająca.
GMO przekazała, że otrzymała żądanie okupu od podmiotu, który prawdopodobnie stoi za atakiem. W poniedziałkowej aktualizacji wpisu na blogu Kumagai poinformował, że napastnicy zażądali 50 mln dolarów w kryptowalutach i zagrozili ujawnieniem danych firmy oraz jej klientów. Spółka odmówiła zapłaty i współpracuje z policją oraz innymi organami.
GMO zaoferuje klientom, którzy chcą dalej korzystać z pulpitu Windows, alternatywną usługę opartą na niezależnej infrastrukturze chmurowej, bezpłatną przez sześć miesięcy. Firma zapowiada także gruntowną przebudowę swojej architektury bezpieczeństwa i zbadanie przyczyn naruszenia przy wsparciu zewnętrznych ekspertów.
Kumagai wezwał rząd Japonii do wzmocnienia aktywnych działań w zakresie cyberobrony, argumentując, że prywatne przedsiębiorstwa nie są w stanie samodzielnie poradzić sobie z zaawansowanymi, transgranicznymi cyberatakami.
GMO zwróciła się do władz o rozważenie zastosowania ram aktywnej cyberobrony do tego incydentu i zaoferowała śledczym przekazanie dowodów oraz informacji technicznych.
Atak nastąpił w czasie narastających obaw o cyberbezpieczeństwo po ujawnieniu w ubiegłym tygodniu dwóch krytycznych luk w PHP, języku programowania powszechnie wykorzystywanym do tworzenia stron internetowych i aplikacji.
Służby odpowiedzialne za bezpieczeństwo informatyczne ostrzegły, że te luki mogą pozwolić napastnikom na uruchamianie złośliwego kodu na podatnych serwerach. Skłoniło to organizacje na całym świecie do instalowania poprawek lub czasowego wyłączania usług.
GMO nie potwierdziła jednak publicznie, że atak na jej usługę chmurową był powiązany z lukami w PHP.
Niezależnie od tego, awaria Google Cloud w Wielkiej Brytanii w ubiegłym tygodniu zakłóciła działanie usług online, w tym obsługiwanych przez firmę fintechową Revolut, pokazując, jakie skutki może mieć załamanie infrastruktury cyfrowej.