





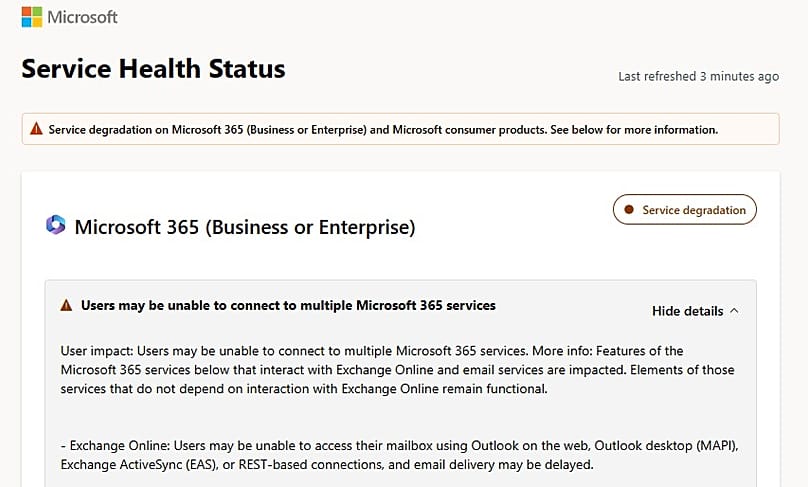
Awaria części infrastruktury serwerowej Microsoftu odcięła użytkowników od poczty Outlook, komunikatora Teams i innych codziennych narzędzi biurowych na ponad dobę, a problemy zgłoszono w 74 krajach i terytoriach.
Zakłócenia zaczęły się w czwartek po południu czasu europejskiego i nie zostały w pełni usunięte do piątkowego poranka. Microsoft zapewnia, że nie ma śladów cyberataku, ale nie wskazał jeszcze głównej przyczyny awarii.
 REKLAMA
Oto, co wiadomo do tej pory.
Co się dzieje od czwartku?
Euronews opisywało, jak awaria najpierw dotknęła Outlooka, Teams i Copilota w czwartkowy wieczór. Od tego czasu sytuacja bardziej się pogorszyła, niż poprawiła.
Dotychczasowe poprawki Microsoftu nie rozwiązały problemu. Serwery, które przywrócono w nocy, ponownie się wyłączały, gdy wracał ruch, a firma przyznała, że wprowadzone zmiany „nie działają zgodnie z oczekiwaniami”. W piątkowy poranek poinformowała jedynie o „marginalnym sukcesie”.
Serwis Downdetector, który śledzi awarie na podstawie zgłoszeń użytkowników, odnotował prawie 140 tys. zgłoszeń dotyczących samego Outlooka.
Wydłużyła się też lista dotkniętych usług. W komunikacie o incydencie Microsoft wymienia teraz także SharePoint Online, używany do współdzielenia dokumentów, oraz narzędzie bezpieczeństwa Defender XDR. Zgłaszano także problemy z aplikacjami do zarządzania zadaniami Planner i To Do.
Jak wiele osób zostało dotkniętych?
Dokładna liczba nie jest znana. Downdetector zlicza tylko osoby, które zgłaszają problem, więc jego dane pokazują skalę awarii, a nie faktyczną liczbę użytkowników. Microsoft podaje, że z aplikacji 365 korzysta ponad 430 mln osób.
Mapa opublikowana przez Downdetector pokazała użytkowników dotkniętych awarią w obu Amerykach oraz w części Europy, Azji i Afryki. Skutki uboczne wykraczały daleko poza nieodebrane e-maile:
Służba zdrowia: kilka przychodni lekarzy rodzinnych w Wielkiej Brytanii poprosiło pacjentów, by w pilnych sprawach dzwonili, zamiast używać e-maila lub formularzy online.
Administracja publiczna: rządy Singapuru oraz australijska agencja wywiadu poinformowały, że także zostały dotknięte problemem.
Firmy technologiczne: OpenAI i Anthropic zgłaszały kłopoty z narzędziami łączącymi ich usługi AI z Microsoft 365.
Biznes: amerykańska firma produkująca pojazdy elektryczne Workhorse przełożyła zaplanowaną prezentację wyników na poniedziałek.
Paul Spain z nowozelandzkiej firmy doradczej Gorilla Technology ocenił, że wiele firm de facto „straciło jeden dzień roboczy”.
Co poszło nie tak?
Microsoft nie wskazał jeszcze głównej przyczyny, a jego wyjaśnienia zmieniały się w trakcie trwania awarii.
Początkowo firma obwiniała „podwyższone obciążenie”, czyli znacznie większy niż zwykle nacisk na serwery. Później doprecyzowała, że nie wynikało to z nagłego wzrostu liczby użytkowników. Zamiast tego duża liczba serwerów „niespodziewanie przestała działać”, a ich zadania zostały przerzucone na maszyny, które pozostały online.
Uwagę zwrócono potem na automatyczne „testy kondycji”, które Microsoft wykorzystuje, aby ocenić, czy dany serwer nadaje się do obsługi ruchu. Firma poinformowała, że testuje zmianę konfiguracji, która ma usunąć błąd powodujący, że serwery oblewały te testy i były wyłączane z działania.
Mahmoud Elkhodr, starszy wykładowca technologii informacyjno-komunikacyjnych na CQUniversity w Australii, przedstawił możliwe wyjaśnienie na portalu The Conversation. Testy kondycji mają wyłączać wadliwe serwery, jak napisał. Jeśli jednak system testujący zawodzi, może odłączać sprawne serwery i przeciążać te, które jeszcze działają.
Elkhodr podkreślił, że to jedynie wniosek wyciągnięty z publicznych komunikatów Microsoftu.
Czy to był cyberatak i czy moje dane są zagrożone?
Nie ma dowodów na włamanie. Microsoft oświadczył, że nie wykrył żadnej „złośliwej aktywności”, a wiceprezes wykonawczy Charles Lamanna powiedział, że nic nie wskazuje, by była to operacja hakerska. Żadna grupa nie przyznała się do ataku.
Elkhodr zauważył, że najczęstszy typ ataku służący do wyłączania usług z sieci, czyli rozproszony atak typu odmowa usługi (DDoS), polega na zalewaniu systemu ruchem z zewnątrz. To nie pasuje do zapewnień Microsoftu, że natężenie ruchu nie wzrosło.
Nie powstrzymało to jednak spekulacji. Smitarani Tripathy, analityczka mediów społecznościowych w firmie GlobalData, powiedziała, że na platformie X szybko rozchodziły się plotki o włamaniu, ponieważ Microsoft nie podał potwierdzonej przyczyny ani terminu usunięcia awarii.
Na razie wszystko wskazuje, że to problem z dostępem, a nie z kradzieżą. Awarie uniemożliwiają użytkownikom dotarcie do e-maili i plików; same w sobie nie oznaczają, że ktoś inny je zobaczył. Z dotychczasowych komunikatów Microsoftu nie wynika, by dane klientów zostały ujawnione lub utracone.
Pozostają jednak pośrednie ryzyka:
Osłabiona ochrona: wśród dotkniętych usług znalazł się Defender XDR, którego organizacje używają do wykrywania zagrożeń. Może to utrudniać monitorowanie bezpieczeństwa, dopóki system nie wróci do pracy.
Oszustwa: oszuści często wykorzystują duże awarie do wysyłania fałszywych e-maili lub wiadomości „wsparcia technicznego”. Użytkownicy powinni ostrożnie podchodzić do wiadomości proszących o logowanie lub reset hasła i w razie wątpliwości sprawdzać oficjalną stronę statusu usług Microsoftu.
Zagubione wiadomości: część e-maili może dotrzeć z opóźnieniem. Warto sprawdzić, czy ważne wiadomości wysłane w czasie awarii dotarły do adresatów.
Co to oznacza dla Europy?
Nie jest to pojedynczy incydent. W styczniu Outlook, Teams i inne usługi Microsoft 365 były niedostępne przez kilka godzin. W sierpniu wadliwa aktualizacja kodu zakłócała pracę Outlooka i Exchange Online przez kilka dni.
Awarie zbiegają się w czasie z debatą w europejskich rządach i firmach o tym, na ile powinni polegać na kilku amerykańskich dostawcach usług chmurowych. Gdy zawodzi jeden z nich, mogą paść tysiące usług zbudowanych na jego infrastrukturze, w tym te prowadzone przez inne firmy.
Elkhodr przekonuje, że organizacje powinny planować awarie cyfrowe tak jak klęski żywiołowe. Oznacza to konieczność posiadania systemów zapasowych i ich regularnego testowania, a nie tylko spisywania planów, które nigdy nie są sprawdzane w praktyce. Osobom prywatnym radzi, by najważniejsze informacje, takie jak kontakty, mieć również w wersji offline.
Microsoft zapowiedział dalsze aktualizacje na stronie z informacjami o statusie usług. Dopóki nie opublikuje pełnego raportu, kluczowe pytania – dlaczego tak wiele serwerów zawiodło jednocześnie i jak zapobiec powtórce – pozostaną bez odpowiedzi.