


Tylko trzy spośród incydentów odnotowanych przez główną europejską organizację branży technologicznej mają znanego sprawcę, a ta niepewność może być najmocniejszą bronią napastników.
2 i 3 listopada zamrażarki w supermarketach w całej Europie zaczęły samoczynnie przechodzić w tryb rozmrażania. W części sklepów napastnicy ustawili temperaturę nawet na 50°C.
 REKLAMA
Sklepy w Niemczech, Włoszech, Niderlandach, Belgii, Rumunii i Szwecji wyrzucały zepsute mięso i mrożonki, a we Francji atak dotknął także kilka banków krwi. O incydentach poinformowała również Wielka Brytania.
Komisarz UE ds. rolnictwa i żywności, Christophe Hansen, nazwał to „celową próbą zakłócenia naszego łańcucha dostaw żywności”. Po niemal trzech tygodniach nikt nie przyznał się do ataku, a motyw pozostaje niejasny.
Miesiąc, 16 incydentów
Ataki na lodówki były jednym z 16 zdarzeń zebranych przez DigitalEurope, stowarzyszenie branży technologii cyfrowych z siedzibą w Brukseli, między 18 października a 18 listopada.
Jedenaście z nich to cyberataki. Hakerzy przejęli systemy IT firmy energetycznej w Norwegii, doprowadzili do zamknięcia izby przyjęć szpitala powiatowego w Niemczech i wykradli dane firmy budującej tunel między Danią a Niemcami.
W jednej z nieujawnionych instytucji UE przestały działać systemy kadr, płac i obsługi medycznej. Ujawniono dane osobowe 18 wysokich urzędników z Włoch, Niemiec i Niderlandów, a w rządowej poczcie elektronicznej Rumunii wykryto oprogramowanie szpiegowskie.
Z francuskiego banku wyprowadzono ok. 100 mln euro za pośrednictwem jednego z dostawców, we Włoszech ujawniono dane ponad 700 klientów fintech, a z przestarzałego systemu duńskiej grupy żeglugowej wykradziono informacje.
Pozostałych pięć incydentów miało charakter fizyczny, w tym dwa akty sabotażu. Około 80 samolotów nad Morzem Północnym straciło sygnał GPS, drony zmusiły Mołdawię do zamknięcia przestrzeni powietrznej, a fałszywe alarmy bombowe sparaliżowały ponad 35 lotów w Europie.
„Odporność nie jest już tylko zadaniem działu IT” – powiedziała dyrektor generalna DigitalEurope, Cecilia Bonefeld-Dahl. – „To kwestia polityki bezpieczeństwa i polityki przemysłowej”.
Organizacja zastrzega, że jej lista nie jest kompletna. Same gangi ransomware co miesiąc wymieniają dziesiątki europejskich ofiar.
Hasło: 12345
Listopadowa fala nie była pierwsza. W połowie października hakerzy przejęli systemy chłodnicze w co najmniej 350 supermarketach we Francji, m.in. Carrefour, Monoprix, Intermarché i Coopérative U, i ręcznie zmienili w nich temperaturę.
Francuska agencja ds. cyberbezpieczeństwa podała, że urządzenia korzystały z oprogramowania duńskiej firmy Danfoss oraz systemów Copeland i Dixell. Danfoss poinformował, że wiele z nich osiągnęło koniec cyklu życia, nie otrzymuje już aktualizacji bezpieczeństwa albo działa na przestarzałym firmware.
Systemy chłodnicze supermarketów są często podłączone do internetu, aby serwis mógł je zdalnie monitorować i naprawiać. Firma bezpieczeństwa Forescout znalazła blisko 13 000 usług sterowania chłodniami, do których można było swobodnie dotrzeć z sieci w 99 krajach.
W listopadzie napastnicy wykorzystali słabe zabezpieczenia i znane luki w systemie zarządzającym Danfoss AK-SM. W wielu instalacjach wciąż używano fabrycznych loginów, takich jak „Supervisor” i „12345”.
George Nott, redaktor technologiczny magazynu branżowego „The Grocer”, powiedział, że atakujący wyszukiwali odsłonięte strony logowania i wykorzystywali podatności, które były już załatane. Szwedzka sieć Coop podała, że sprzęt w jej siedmiu zaatakowanych sklepach był podłączony przez stare sieci komórkowe 4G.
Xavier Bellekens, szef firmy cyberbezpieczeństwa Lupovis, ocenił, że przekierowanie sterowników przez VPN w dużej mierze wyeliminowałoby to ryzyko.
Kto za tym stoi?
W przypadku 16 incydentów odnotowanych przez DigitalEurope aż w siedmiu nie wskazano żadnego sprawcy. W czterech atakujący ogłosili się sami, w dwóch śledczy podejrzewają konkretny podmiot, ale go nie nazwali, a tylko trzy zostały oficjalnie przypisane przez rząd lub naukowców.
„Na tym polegają ataki hybrydowe: są tanie, dają się łatwo wyprzeć i trudno je komukolwiek przypisać” – stwierdziła organizacja.
Sprawa lodówek pokazuje, jak trudne jest to pytanie. Lupovis poinformował, że jego systemy-pułapki zarejestrowały w ciągu 10 dni ponad 276 prób sondowania sterowników Danfoss przez 91 grup zagrożeń. Szczyt aktywności przypadł na 26 października, po czym pod koniec miesiąca nagle ustała.
Ataki prowadzono z tzw. usług „bulletproof hosting”, odpornych na blokady i interwencje organów ścigania, z których wcześniej korzystały też grupy rosyjskie. Bellekens podkreślił, że nie dowodzi to udziału Rosji, ale „widać pewien schemat”. Zwrócił uwagę, że skoordynowanie działań w ciągu ok. 24 godzin wskazuje na dobrze zaplanowaną operację, być może na poziomie państwa.
Inni mają wątpliwości. Dyrektor rumuńskiej Krajowej Dyrekcji ds. Cyberbezpieczeństwa, Dan Cimpean, ocenił te ataki jako „półamatorskie” i stwierdził, że nie podejrzewa udziału państwa. Po francuskim incydencie Ken Munro z brytyjskiej firmy Pen Test Partners sugerował, że mogą to być „dzieciaki dla zabawy”.
Nie zażądano okupu, co śledczy uznali za zastanawiające: grupy przestępcze i haktwistyczne zwykle szybko starają się zarobić na ataku lub go nagłośnić. Agencje nie są nawet zgodne co do samej nazwy. Belgia, Włochy i Estonia mówią o cyberataku, Szwecja i Irlandia o „incydencie cybernetycznym”, a unijna agencja ds. cyberbezpieczeństwa ENISA nie posunęła się do określenia tego mianem ataku.
Te same cele, inne narzędzia
Zestawienie DigitalEurope pokazuje, że granica między atakami online i offline zaciera się. W tym samym miesiącu producent wojskowych dronów w Niemczech został zaatakowany przez przejętą aktualizację oprogramowania, a próbę podpalenia zakładów innego producenta w Estonii udaremniono.
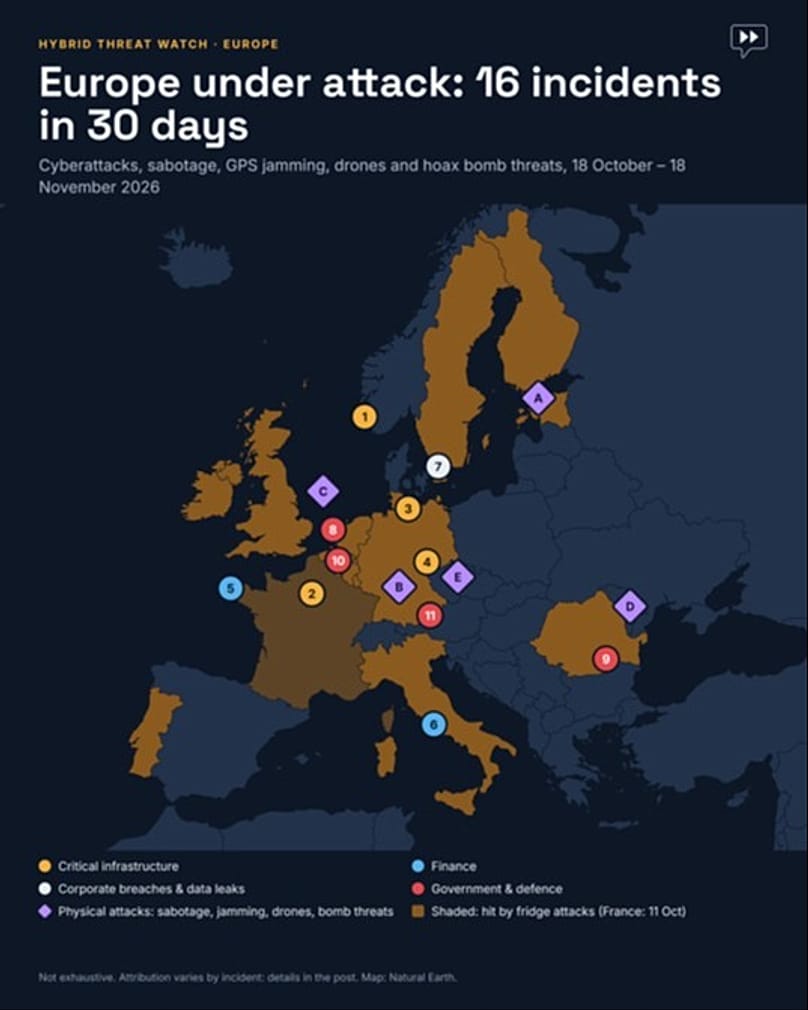
Organizacja odnotowała też plan podpaleń wzdłuż linii kolejowej i napowietrznej linii energetycznej w Niemczech.
„Ataki cyfrowe i fizyczne uderzają w te same cele” – podsumowała. Na mapie widać incydenty od Morza Północnego po Rumunię i Mołdawię.
Znajdź, finansuj, kup
Bonefeld-Dahl chce, by Europa poszła dalej. „Europa potrzebuje technologii, aby wykrywać, odstraszać i odbudowywać – i musi FIND. FUND. BUY.” – napisała na LinkedIn.
DigitalEurope apeluje do przywódców UE, by co najmniej 25% kolejnego budżetu Unii, wartego niemal 2 bln euro, przeznaczyć na technologie służące odstraszaniu, obronie i odbudowie. Według organizacji obecnie tylko 14% środków trafia na cyfryzację.
„Nie ma już czasu do stracenia” – napisała Bonefeld-Dahl w przesłaniu skierowanym do premierów państw UE.
Wspomniane 14% to udział wydatków cyfrowych w budżecie UE na lata 2021–2025, obejmującym także fundusz odbudowy po pandemii, a nie w budżecie, o którym trwają teraz negocjacje. Jako lobby przemysłu cyfrowego DigitalEurope reprezentuje przy tym wiele firm, które sprzedawałyby Europie te technologie.
W Brukseli odpowiedź kształtuje się w ramach prac nad zmianą unijnego aktu o cyberbezpieczeństwie. W Parlamencie Europejskim prowadzi je czeska europosłanka Markéta Gregorová.
Co dalej?
Eksperci ostrzegają, że lodówki to dopiero początek. Nott wskazuje, że podobne słabości mogą mieć systemy ogrzewania, wentylacji i klimatyzacji, elektroniczne etykiety cenowe, a nawet roboty do mycia podłóg.
Szef Acre Security, Kumar Sokka, zwraca uwagę, że ten sam typ sterownika może obsługiwać drzwi, kontrolę dostępu, kamery, alarmy i systemy klimatyzacji budynku. Organizacje często zostawiają je w gestii działów technicznych, zamiast traktować jako element obowiązków wynikających z dyrektywy NIS2, unijnego prawa o cyberbezpieczeństwie – powiedział.
Sztuczna inteligencja może problem pogłębić. Założyciel i dyrektor generalny Exein, Gianni Cuozzo, uważa, że AI skraca czas od wykrycia podatności do zbudowania ataku, dlatego podłączone do sieci urządzenia muszą bronić się same w trakcie pracy.
Bonefeld-Dahl ma rozmawiać o europejskiej odpowiedzi w przyszłym tygodniu w Wilnie na Litwie. Swoje wystąpienie zakończyła pytaniem: „Jaki będzie kolejny krytyczny cel?”
Czytaj Więcej