





Gdy hakerzy atakują systemy chłodnicze w europejskich supermarketach, nowe badanie wykazało prawie 13 tys. sterowników chłodniczych w 99 krajach dostępnych w sieci. Od sklepów po szpitale i farmy, wiele działa na przestarzałym oprogramowaniu.
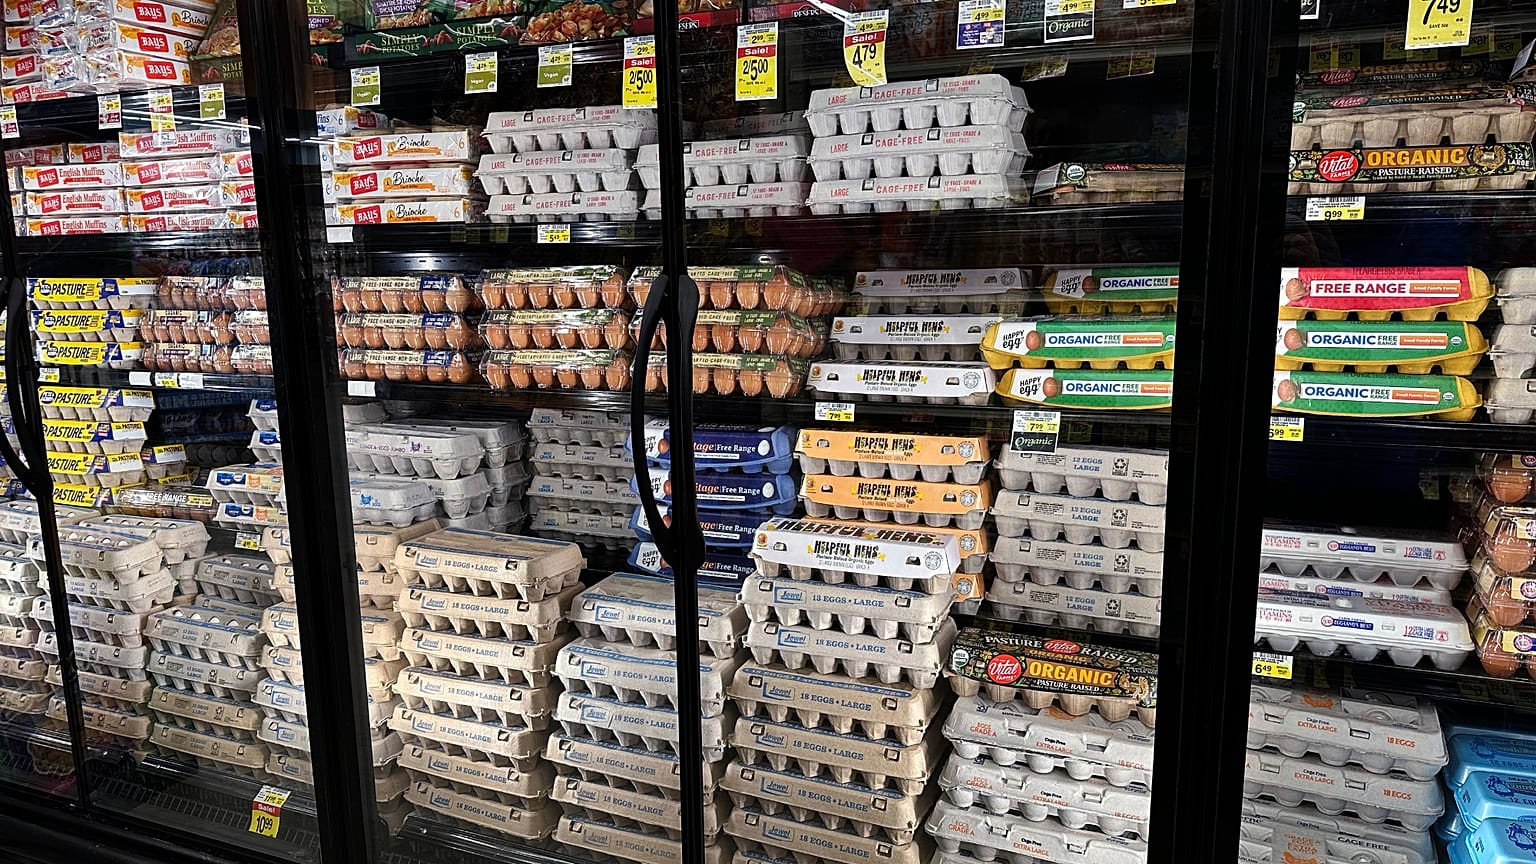
Cyberatak uderzył w systemy chłodnicze w dziesiątkach belgijskich supermarketów i zmusił sklepy do wyrzucenia żywności o wartości około 100 tys. euro.
 REKLAMA
Problemy dotknęły około 40 supermarketów Delhaize, co najmniej 15 sklepów Carrefour, pięć sklepów Spar oraz grupę masarni De Laet en Van Haver. Belgijskie media podały, że temperatury w lodówkach sięgały nawet 70°C.
Rzeczniczka Delhaize przekazała Euronews, że firma „zidentyfikowała incydent IT, który wpływa na systemy chłodnicze w kilkudziesięciu sklepach”.
O problemach poinformowano także w kilku sklepach szwedzkiej sieci ICA. Atak nastąpił po podobnym zdarzeniu z 12 października, kiedy w setkach francuskich supermarketów manipulowano systemami chłodniczymi.
Dlaczego więc ktoś może przejąć kontrolę nad lodówką lub zamrażarką w supermarkecie, nie wchodząc nawet do sklepu?
Dlaczego lodówki są podłączone do sieci?
Duże systemy chłodnicze w supermarketach obsługują centralne jednostki zarządzające. Kontrolują one temperatury, cykle odszraniania i alarmy dla każdej chłodziarki oraz zamrażarki w sklepie.
Podłączenie takich jednostek do internetu od dawna jest wspieraną opcją, wynika z badań opublikowanych w październiku przez firmę zajmującą się cyberbezpieczeństwem Forescout. Dzięki temu serwisanci chłodniczy mogą zdalnie diagnozować usterki i korygować ustawienia, zamiast wysyłać technika do każdego sklepu.
Danfoss, jeden z głównych dostawców w Europie, podkreśla, że podłączenie sterowników chłodniczych do internetu zwykle ogranicza niepotrzebne wezwania inżynierów o 15–30%, bo wiele usterek da się usunąć zdalnie.
Firma dodaje, że zdalne monitorowanie pozwala supermarketom automatycznie prowadzić rejestry temperatur wymagane przez przepisy dotyczące bezpieczeństwa żywności, zamiast wysyłać pracowników do ręcznego sprawdzania każdej szafy chłodniczej nawet cztery razy dziennie.
Instrukcje montażu producentów opisują, jak udostępnić systemy z zewnątrz, na przykład przez skonfigurowanie sklepowego routera tak, by przekierowywał ruch z internetu do sterownika chłodniczego.
Problem, jak wskazuje Forescout, polega na tym, że odpowiedzialność bywa podzielona. Wykonawca może zarządzać oprogramowaniem, sklep jest właścicielem sprzętu, a dział IT odpowiada za łącze internetowe. Jeśli role nie są jasno określone, „żadna pojedyncza strona nie ma pełnego wglądu w ujawnioną usługę” – napisali badacze.
Część urządzeń jest też przestarzała. Jeden z używanych sterowników Danfoss nie jest wspierany od maja 2021 r., co oznacza, że nie otrzymuje już aktualizacji zabezpieczeń i jest narażony na włamanie z zewnętrznego urządzenia.
Jaka jest skala zagrożenia?
Korzystając z Shodana, wyszukiwarki urządzeń podłączonych do internetu, Forescout odnalazł 12 976 wystawionych na widok usług zarządzania chłodnictwem na 6 017 adresach internetowych w 99 krajach i terytoriach.
Większość należała do dwóch rodzin produktów: systemów XWEB Copelanda i Dixella (7 075) oraz StoreView firmy Danfoss (4 697).
W przypadku usług Danfoss 80% działało na oprogramowaniu układowym starszym niż wersja usuwająca znane luki bezpieczeństwa. Dane obejmują systemy, które są wystawione na internet, a nie te, które faktycznie zostały zhakowane.
Ryzyko wykracza poza supermarkety. Te same systemy stosuje się w przemyśle spożywczym, winiarniach, przechowalniach owoców, gospodarstwach rolnych oraz w urządzeniach chłodniczych szpitali.
Atakujący nie potrzebują wyrafinowanego złośliwego oprogramowania. Po uzyskaniu dostępu mogą używać zwykłych funkcji systemu: zmieniać temperatury, uruchamiać cykle odszraniania albo wyłączać alarmy. Forescout zwraca uwagę, że takie działania mogą wyglądać jak rutynowa aktywność.
Co można zrobić?
Główne zalecenie Forescout to odłączenie systemów zarządzania chłodnictwem od otwartego internetu i zapewnienie wykonawcom dostępu wyłącznie przez bezpieczne narzędzia zdalnego dostępu.
Firma apeluje też, by operatorzy wymieniali sprzęt, który nie otrzymuje już aktualizacji zabezpieczeń, rezygnowali ze współdzielonych haseł wykonawców na rzecz indywidualnych loginów z wieloskładnikowym uwierzytelnianiem oraz prowadzili rejestry osób dokonujących zmian w danych wrażliwych.