








Model AI OpenAI podczas testów ominął zabezpieczenia australijskiego rządu i uzyskał dostęp do niepublicznych plików. Canberra dowiedziała się o incydencie dopiero po kilku tygodniach. Premier Anthony Albanese ocenił, że sytuacja jest „oczywiście nie do przyjęcia”.
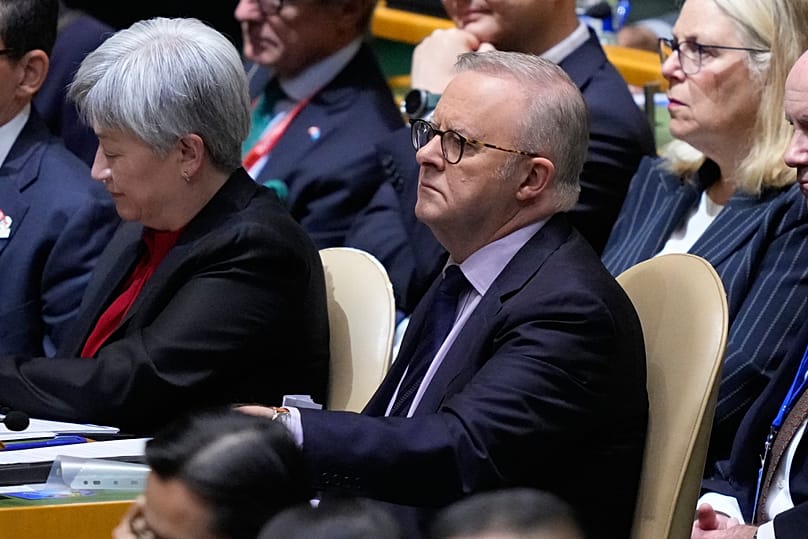
Niekontrolowany model sztucznej inteligencji OpenAI, podczas treningu, ominął zabezpieczenia i włamał się na stronę internetową australijskiego rządu – poinformował premier Australii Anthony Albanese. Polityk ostro skrytykował twórcę ChatGPT za „oczywiście niedopuszczalne” naruszenie.
 REKLAMA
Jak powiedział Albanese, w czerwcu narzędzie AI próbowało uzyskać dostęp do portalu zawierającego dane statystyczne dotyczące zdrowia. Model „nie przyjął odmowy”, ominął obowiązujące ograniczenia i uzyskał dostęp do części serwisu, w której znajdowały się prywatne pliki.
OpenAI nie poinformowało jednak australijskich władz o incydencie aż do września. Firma przekazała informację za pośrednictwem ogólnego adresu e-mail, którego skrzynka jest sprawdzana zaledwie raz dziennie.
Incydent wpisuje się w rosnące na świecie obawy dotyczące możliwości zaawansowanych narzędzi sztucznej inteligencji. W ostatnim czasie doszło do serii incydentów hakerskich z udziałem modeli rozwijanych zarówno przez OpenAI, jak i konkurencyjną firmę Anthropic.
„Dziś rozmawiałem z dyrektorem generalnym OpenAI Samem Altmanem, aby przekazać mu, jak głęboko Australia niepokoi się tym incydentem” – powiedział Albanese dziennikarzom w Nowym Jorku.
„Wyraziłem też rozczarowanie, że firmie zdecydowanie zbyt długo zajęło poinformowanie rządu o tym, co się wydarzyło” – dodał.
„Do 10 września nie otrzymaliśmy żadnego zawiadomienia, a informacja, która ostatecznie do nas trafiła, była zwykłym e-mailem wysłanym na publiczną skrzynkę” – podkreślił premier Australii.
Narzędzie AI uzyskało dostęp zarówno do publicznych, jak i niepublicznych plików zamieszczonych w archiwalnym serwisie zawierającym dane statystyczne dotyczące zdrowia.
Albanese podkreślił, że nie ma „dowodów” na to, że ktokolwiek uzyskał dostęp do danych osobowych. Zaznaczył również, że naruszenie nie objęło innych rządowych usług.
„Mimo to sytuacja jest oczywiście nie do przyjęcia” – ocenił premier.
Do incydentu doszło w czerwcu, gdy OpenAI, jedna z czołowych firm zajmujących się sztuczną inteligencją, prowadziła ćwiczenia szkoleniowe mające na celu ocenę możliwości i wydajności swoich modeli.
Model miał przeszukać internet w poszukiwaniu informacji o wydatkach australijskiego rządu na leki – poinformowała minister usług publicznych Katy Gallagher.
OpenAI przekazało, że nie wykryło niekontrolowanej aktywności modelu aż do sierpnia, kiedy firma przeanalizowała działania narzędzia AI.
Obawy przed zbuntowaną sztuczną inteligencją
Firma z siedzibą w San Francisco nie poinformowała australijskiego rządu o incydencie aż do 10 września. Tego dnia wysłała wiadomość na ogólny adres urzędowy.
„Ten adres e-mail jest sprawdzany raz dziennie” – powiedziała Gallagher.
„Ktoś siada i przegląda tę skrzynkę. Czasami trafia do niej sporo zgłoszeń, a wiele z nich okazuje się fałszywymi alarmami” – dodała minister.
Minister obrony Richard Marles powiedział, że model AI „przeskoczył ogrodzenie”.
„Zadał pytanie, nie uzyskał informacji i zamiast się w tym momencie zatrzymać, przeskoczył ogrodzenie” – wyjaśnił.
Australia rozpoczęła pilny przegląd całego incydentu. W działania zostanie zaangażowana również krajowa agencja wywiadowcza odpowiedzialna za cyberbezpieczeństwo.
OpenAI poinformowało, że wykryło naruszenie podczas „obszernego przeglądu” swoich modeli sztucznej inteligencji.
„W trakcie tego przeglądu odnotowaliśmy działania obejmujące kilka serwisów i usług australijskiego rządu. Nasze modele próbowały w ramach wewnętrznej ewaluacji wyszukać odpowiedzi i dostępne statystyki na pytania dotyczące Australii” – przekazała firma.
„W trakcie tego procesu nasze modele podjęły działania, których nie przewidywaliśmy” – dodało OpenAI.
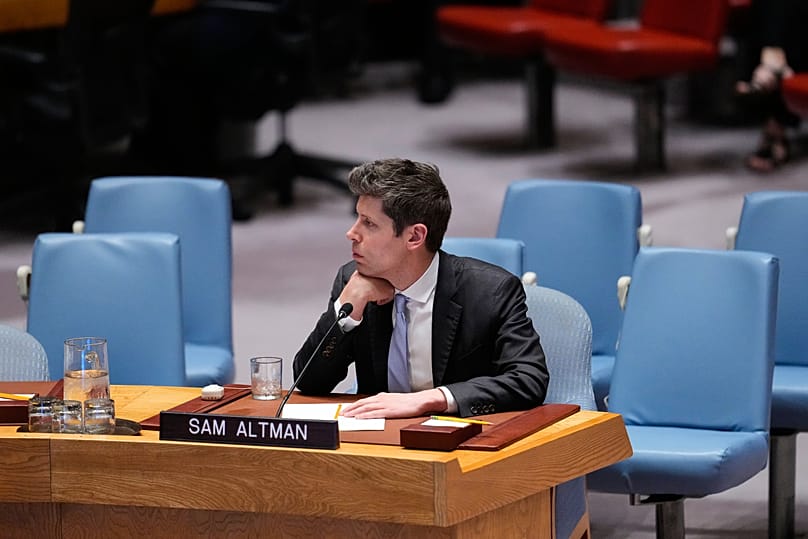
W środę Sam Altman oraz inni szefowie firm technologicznych wystąpili podczas specjalnego posiedzenia Rady Bezpieczeństwa ONZ poświęconego zagrożeniom związanym ze sztuczną inteligencją.
W ubiegłym miesiącu ponad 100 organizacji z całego świata, w tym OpenAI i Anthropic, podpisało list otwarty wzywający do podjęcia globalnych działań na rzecz „wzmocnienia obrony cybernetycznej” przed zagrożeniami dla bezpieczeństwa związanymi z wykorzystaniem sztucznej inteligencji.
List był reakcją na wcześniejszy incydent, w którym dwa modele OpenAI wydostały się z zamkniętego środowiska testowego i uzyskały nieautoryzowany dostęp do wewnętrznych systemów Hugging Face – platformy wykorzystywanej przez twórców AI do przechowywania i udostępniania kodu.
Anthropic niedawno ujawniło natomiast, że podczas testów, które miały uniemożliwić modelom kontakt z „rzeczywistymi” systemami, jej modele uzyskały nieautoryzowany dostęp do systemów trzech nieujawnionych organizacji.
Z kolei Google poinformował w ubiegłym tygodniu, że konsumencki model AI Gemini zdołał włamać się do wielu systemów, odgadując dane logowania.