





Ataki ujawniły poważne luki w zabezpieczeniach podłączonych do internetu systemów chłodniczych. Eksperci ostrzegają, że podobne słabości mogą dotyczyć także innych urządzeń wykorzystywanych w sklepach, szpitalach i centrach danych, stwarzając zagrożenie dla coraz większej części infrastruktury.
Badacze zajmujący się cyberbezpieczeństwem informują, że w dniach poprzedzających falę cyberataków i incydentów, które zakłóciły funkcjonowanie supermarketów oraz banków krwi, hakerzy prowadzili rozpoznanie podłączonych do internetu systemów chłodniczych w całej Europie. Zebrane dowody sugerują, że mogła to być część skoordynowanej operacji.
 REKLAMA
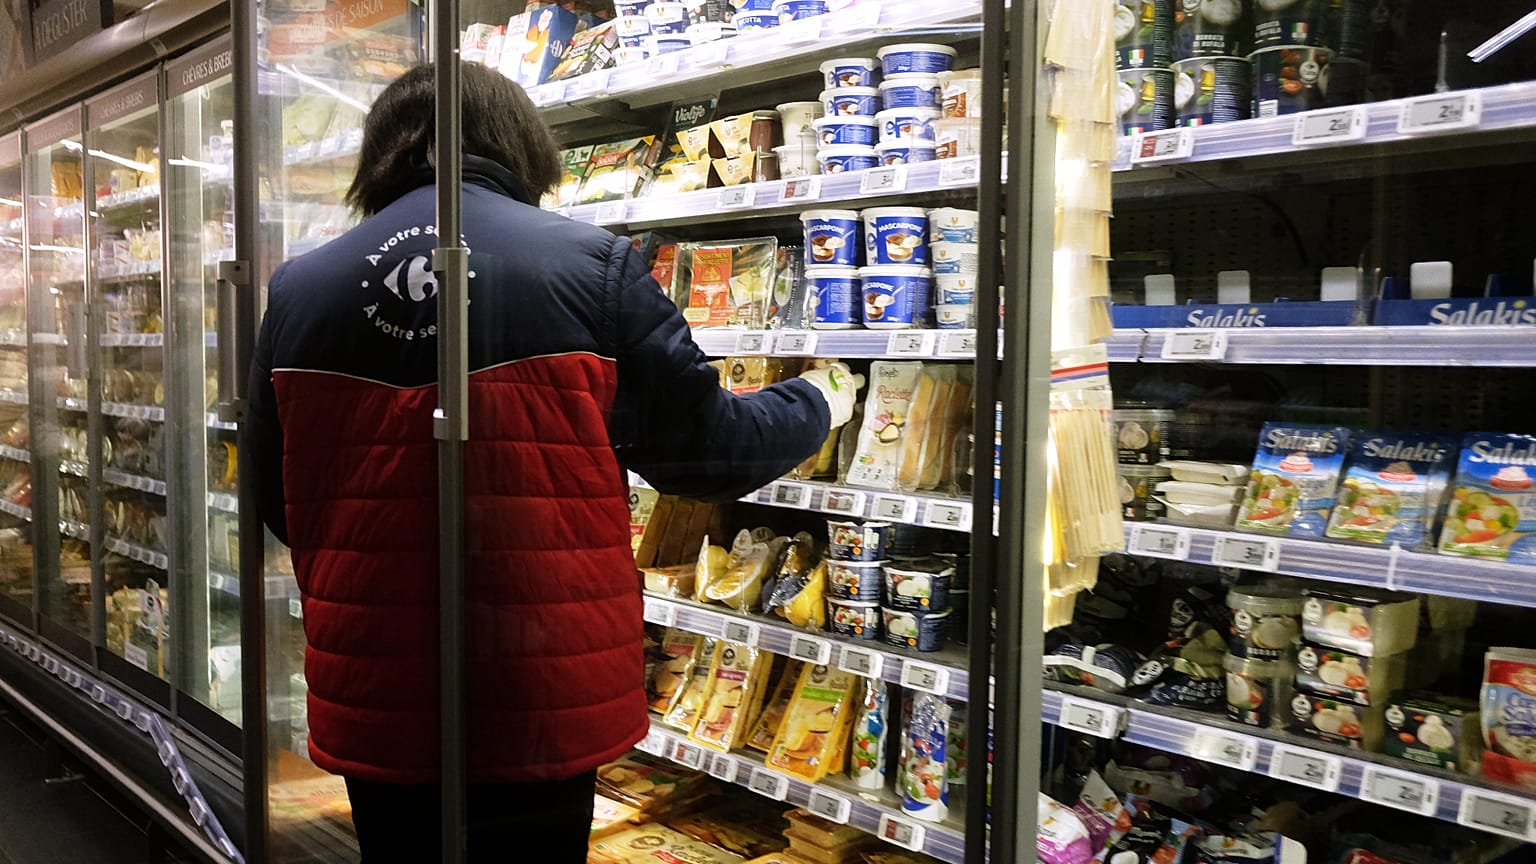
2 i 3 listopada zaatakowano systemy chłodnicze w supermarketach w dziewięciu europejskich krajach, a także w kilku bankach krwi we Francji.
Hakerzy wykorzystali słabe zabezpieczenia oraz luki w systemie zarządzania chłodnictwem AK-SM firmy Danfoss. Przełączali lodówki i zamrażarki w tryb odszraniania, a w niektórych przypadkach podnosili temperaturę nawet do 50 stopni Celsjusza.
W efekcie wiele sklepów spożywczych musiało wyrzucić żywność przechowywaną w lodówkach i zamrażarkach. Incydent stał się bardzo wyraźnym przykładem tego, jak łatwo cyberatak może zakłócić codzienne funkcjonowanie, gdy jego celem są elementy infrastruktury, które zwykle pozostają niezauważone.
Rozpoznanie poprzedziło ataki
Zdaniem firmy zajmującej się cyberbezpieczeństwem Lupovis wszystko wskazuje na skoordynowaną operację, w którą mógł być zaangażowany podmiot państwowy. Ataki miało poprzedzić kilkudniowe rozpoznanie.
Firma twierdzi, że w dniach bezpośrednio poprzedzających ataki obserwowała intensywną aktywność wymierzoną w systemy chłodnicze.
W ciągu 10 dni Lupovis odnotowała ponad 276 prób pochodzących od 91 różnych podmiotów zagrażających. Atakujący wyszukiwali konkretne komponenty sterowników Danfoss. Aktywność osiągnęła szczyt 26 października, a następnie pod koniec miesiąca całkowicie ustała.
„Między 20 a 30 października zobaczyliśmy falę tego, co nazywamy rozpoznaniem” – powiedział Xavier Bellekens, dyrektor generalny Lupovis, w rozmowie z Euronews Next.
„Nagle przez 10 dni pojawia się ogromny szczyt aktywności, gdy przeciwnicy testują domyślne hasła. Sprawdzają kilka znanych luk w zabezpieczeniach”.
Lupovis wykorzystuje system tzw. honeypotów, czyli pułapek, które odtwarzają w sieci systemy i technologie używane przez klientów. Firma wyposaża je w czujniki, celowo wystawia na potencjalne ataki, a następnie obserwuje, w jaki sposób hakerzy próbują je wykorzystać i przejąć.
Dzięki temu można identyfikować luki w zabezpieczeniach bez narażania rzeczywistych systemów klientów.
To właśnie za pomocą takiego systemu Lupovis – której klientami są m.in. rząd Szkocji, Orange, Telefónica oraz kilka sieci handlowych – wykryła aktywność, którą określa jako „rozpoznanie” systemów Danfoss w dniach poprzedzających listopadowe ataki.
„Można to porównać do włamywaczy, którzy objeżdżają okolicę i wybierają domy, do których później się włamują” – wyjaśnia Bellekens.
Kto stoi za atakami?
Następnie Lupovis przeanalizowała cyfrowe „okruszki chleba” pozostawione przez osoby odpowiedzialne zarówno za rozpoznanie, jak i sam atak. Ustalono, że wykorzystano tzw. bulletproof hosting – usługi hostingowe zaprojektowane w taki sposób, aby były odporne na żądania usunięcia treści oraz działania organów ścigania.
„Z jednej strony mamy Amazon Web Services, które są przeciwieństwem bulletproof hostingu. Jeśli ktoś robi coś złośliwego na ich serwerze, to koniec, konto jest kasowane. Bulletproof hosting działa odwrotnie. Możesz robić coś złośliwego, a serwer znajduje się poza jurysdykcją” – wyjaśnia Bellekens.
Lupovis przeanalizowała następnie samych dostawców usług hostingowych.
„Zorientowaliśmy się, że część tych bulletproof hostingów była wcześniej używana przez grupy z Rosji” – mówi Bellekens.
Firma podkreśla jednak, że sama lokalizacja serwerów nie oznacza automatycznie, iż korzystające z nich osoby mają tę samą narodowość. Dlatego nie można z całą pewnością stwierdzić, że za atakami stoi Rosja.
„Widać tu jednak pewien schemat” – dodaje dyrektor Lupovis. „Szukamy więc kogoś, kto ma zdolność zaatakowania konkretnych krajów”.
Według Bellekensa czujniki Lupovis rozmieszczone w Ameryce Południowej, Afryce, Ameryce Północnej i Azji nie odnotowały podobnej aktywności. Pojawiła się ona wyłącznie na czujnikach znajdujących się w Europie.
Jego zdaniem fakt, że ataki zostały skoordynowane w różnych częściach Europy, dodatkowo zawęża krąg potencjalnych podejrzanych.
„Musisz [jako atakujący] potrafić skoordynować taki atak, bo większość działań miała miejsce w ciągu 24 godzin”.
„Wszystko to wskazuje na przeciwnika, który naszym zdaniem nie jest nastoletnim amatorem ani samotnym wilkiem. To wygląda na dobrze zaplanowaną operację. Dlatego hipoteza, że stoi za nią państwo, wydaje się bardzo prawdopodobna”.
„Kiedy ciągniemy dalej tę nitkę, wygląda na to, że równie dobrze może to być Rosja. I na tym etapie jesteśmy” – dodaje.
Do incydentów doszło w czasie narastających obaw dotyczących zagrożeń hybrydowych oraz aktywności powiązanej z Rosją, wymierzonej w państwa europejskie.
Tożsamość i motywacja sprawców pozostają jednak niejasne.
George Nott, redaktor technologiczny magazynu „The Grocer”, uważa, że ataki opierały się raczej na podstawowych słabościach zabezpieczeń niż na szczególnie wyrafinowanych technikach hakerskich.
„Atakującym udało się uzyskać dostęp do systemów chłodniczych, po prostu znajdując strony logowania w otwartym internecie i wykorzystując luki, które dawno zostały załatane, oraz słabe hasła, a nie jakieś wyjątkowo zaawansowane technologie” – powiedział w rozmowie z Euronews Next.
Nott ostrzegł również przed wyciąganiem pochopnych wniosków dotyczących sprawców.
„Wciąż nie wiadomo, kto stał za atakiem ani co chciał osiągnąć. Musimy liczyć się z tym, że być może nigdy się nie dowiemy. Skoro nie pojawiło się żądanie okupu ani przyznanie się do ataku, sprawcą mógł być zarówno aktor wspierany przez państwo, jak i grupa nastolatków robiących to dla żartu”.
Agencje ds. cyberbezpieczeństwa w poszczególnych krajach dotkniętych incydentami różnie je opisują. Belgia, Luksemburg, Włochy, Portugalia i Estonia mówią o „cyberataku”, natomiast Szwecja i Irlandia używają określenia „incydent cybernetyczny”.
Unijna Agencja ds. Cyberbezpieczeństwa (ENISA) również wstrzymała się od jednoznacznego określenia tych zdarzeń mianem cyberataku.
Jak hakerzy włamali się do systemów chłodniczych?
Według Bellekensa hakerzy mogli uzyskać dostęp do systemów chłodniczych w Europie, ponieważ skrzynki sterujące podłączone do internetu umożliwiały zdalne zarządzanie urządzeniami.
Zdalne sterowanie tego typu urządzeniami jest dziś powszechne w coraz bardziej zdigitalizowanym świecie. Dyrektor Lupovis podkreśla jednak, że wiele systemów byłoby znacznie lepiej chronionych, gdyby zostały umieszczone w wirtualnych sieciach prywatnych (VPN), zamiast być bezpośrednio wystawione na działanie internetu.
„To całkowicie wyeliminowałoby to ryzyko, bo VPN jest znacznie trudniejszy do wykorzystania w ataku” – powiedział.
Sytuację dodatkowo pogarsza fakt, że w wielu systemach można było zalogować się przy użyciu fabrycznych danych dostępowych, takich jak „Nazwa użytkownika: Supervisor” i „Hasło: 12345”. Sugeruje to, że nie wdrożono nawet podstawowych zabezpieczeń.
Nott zauważył, że problem ten odzwierciedla szerszą tendencję w sektorze handlu detalicznego, gdzie bezpieczeństwo podłączonych urządzeń bywa traktowane drugorzędnie.
„Bezpieczeństwo podłączonego sprzętu w handlu detalicznym bywa pomijane – priorytet otrzymują oczywiste cele, takie jak systemy płatności i dane klientów” – ocenił.
Po uzyskaniu dostępu do systemów sterowania chłodnictwem hakerzy mogli przełączać urządzenia w tryb odszraniania i podnosić temperaturę. W efekcie doszło do zepsucia towarów przechowywanych w lodówkach i zamrażarkach w całej Europie.
Czy zagrożone są kolejne elementy podłączonej infrastruktury?
Ataki wywołały obawy dotyczące bezpieczeństwa innych urządzeń podłączonych do internetu – od maszyn wykorzystywanych w supermarketach po systemy sterujące wejściami do budynków, ogrzewaniem i wentylacją.
Nott ostrzegł, że przyszłe ataki wcale nie muszą ograniczać się do systemów chłodniczych.
„Coraz więcej systemów, które utrzymują pracę supermarketów – ogrzewanie, wentylacja i klimatyzacja, elektroniczne etykiety półkowe, roboty do mycia podłóg – może mieć podobne słabości, jeśli zdalny dostęp nie jest odpowiednio zabezpieczony, a oprogramowanie nie jest na bieżąco aktualizowane” – powiedział.
Potencjalna skala zagrożenia wykracza jednak daleko poza handel detaliczny.
„Zamrażarka sama w sobie nie jest wyjątkowa. To tylko najbardziej widoczny przykład znacznie większej kategorii” – mówi Kumar Sokka, dyrektor generalny Acre Security, globalnego dostawcy zintegrowanych systemów bezpieczeństwa fizycznego.
„Ten sam typ małego, podłączonego do internetu sterownika, który posłużył do podgrzania lodówek, obsługuje drzwi, czytniki kontroli dostępu, kamery, systemy alarmowe, oświetlenie oraz ogrzewanie i wentylację w większości nowoczesnych budynków”.
Sokka podkreśla, że podobne słabości mogą występować również w logistyce i magazynach, ochronie zdrowia, produkcji oraz centrach danych – szczególnie tam, gdzie podłączone urządzenia zostały wdrożone bez odpowiedniego nadzoru.
„W biurze, szpitalu czy centrum danych podobny atak może oznaczać drzwi, które nagle się otwierają, kamerę, która przestaje działać, albo alarm, który milczy. W takim przypadku nie ma zepsutego towaru, który zdradziłby, że coś jest nie tak” – ostrzegł.
Ryzyko jest szczególnie poważne w przypadku systemów, w których cyfrowe włamanie może mieć natychmiastowe konsekwencje w świecie fizycznym – dodał.
Dlaczego te systemy wciąż są podatne na ataki?
Mimo obowiązujących w Europie przepisów dotyczących cyberbezpieczeństwa Sokka twierdzi, że organizacje często nie traktują podłączonych systemów fizycznych jako części szerszych obowiązków związanych z bezpieczeństwem.
Dyrektywa NIS2 UE wymaga od organizacji objętych jej zakresem zarządzania ryzykiem dotyczącym ich sieci i systemów informacyjnych, m.in. poprzez stosowanie odpowiednich środków bezpieczeństwa, zarządzanie zasobami oraz obsługę incydentów.
Sokka wskazuje jednak, że wiele organizacji nadal koncentruje działania związane ze zgodnością przede wszystkim na tradycyjnych systemach IT. Chłodnictwo oraz inne systemy budynkowe pozostają natomiast w gestii działów administracyjno-technicznych.
„Wiele firm obejmuje pracami nad NIS2 głównie klasyczne IT – serwery, laptopy, e-mail – a chłodnictwo, kontrolę dostępu czy systemy budynkowe zostawia ekipie od utrzymania obiektów, traktując je jako kwestię konserwacji, a nie bezpieczeństwa” – powiedział.
Jego zdaniem problemem nie jest koniecznie brak regulacji, lecz niewykorzystywanie istniejących wymogów w odniesieniu do podłączonej infrastruktury fizycznej.
„To nie regulacje są brakującym elementem. Brakuje traktowania tych systemów fizycznych jako części powierzchni ataku, którą regulacje już nakazują chronić, oraz wyznaczenia kogoś, kto będzie za nie jasno odpowiadał”.
Czy sztuczna inteligencja może ułatwić przyszłe ataki?
Eksperci ostrzegają również, że rozwój sztucznej inteligencji może ułatwić wykrywanie słabości w podłączonych urządzeniach oraz przyspieszyć opracowywanie nowych metod ataku.
„AI skraca czas między znalezieniem luki a przekształceniem jej w działający atak” – mówi Gianni Cuozzo, założyciel i dyrektor generalny włoskiej firmy cyberbezpieczeństwa Exein.
Ostrzega, że producenci podłączonych urządzeń mogą mieć trudności z łataniem, testowaniem i ponownym wdrażaniem systemów w tempie odpowiadającym szybkości, z jaką wykrywane są nowe luki.
„Najbardziej obawiałbym się systemów, w których urządzenia podłączone do sieci pozostają w użyciu przez lata i można nimi zdalnie sterować: chłodnictwa, automatyki budynkowej, urządzeń przemysłowych, systemów opieki zdrowotnej, centrów danych oraz części infrastruktury energetycznej i transportowej”.
Cuozzo uważa, że organizacje nie powinny polegać wyłącznie na aktualizacjach i ochronie sieci. Jego zdaniem podłączone urządzenia powinny również samodzielnie wykrywać i blokować złośliwe zachowania.
„Każde urządzenie powinno potrafić bronić się w trakcie działania i z wyprzedzeniem blokować zachowania, do których nigdy nie było przeznaczone – niezależnie od tego, czy istnieje już łatka i czy luka jest w ogóle znana”.