


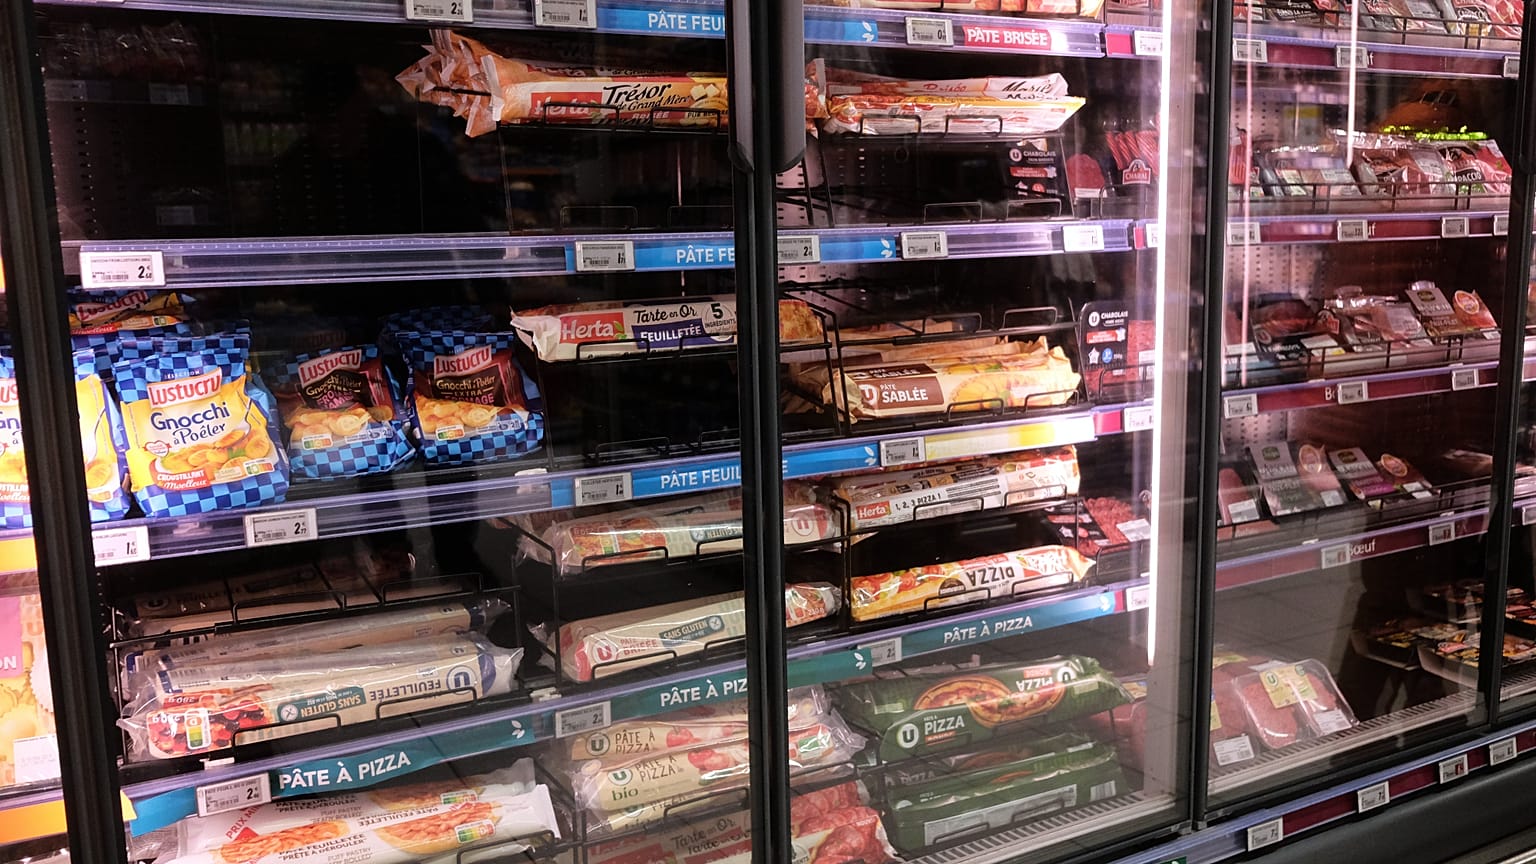


Nikt nie przyznał się do ataku. Eksperci ostrzegają, że w sieci wciąż działają tysiące podobnie narażonych urządzeń, a osobny incydent paraliżuje sieć sklepów Albert Heijn w Holandii.
Francuscy śledczy szukają hakerów, którzy przejęli sterowanie instalacjami chłodniczymi w co najmniej 350 supermarketach. Pracownicy byli zmuszeni wyrzucić zepsute mięso i rozmrożone produkty.
 REKLAMA
Atak objął m.in. sklepy sieci Carrefour, Monoprix, Intermarché i Coopérative U, gdzie sprawcy ręcznie zmienili ustawienia temperatur w chłodniach. Dotknięte incydentem placówki stanowią tylko niewielką część wszystkich francuskich supermarketów.
Jak podaje cytowane przez agencję Reuters źródło zbliżone do śledztwa, śledczych zastanawia brak żądania okupu i przyznania się do ataku. Zwykle grupy przestępcze i hakerzy‑aktywiści szybko próbują na takich działaniach zarobić lub nagłośnić swój udział.
Francuska agencja ds. cyberbezpieczeństwa poinformowała, że włamanie dotknęło urządzenia chłodnicze pracujące na oprogramowaniu duńskiej firmy Danfoss oraz systemach Copeland i Dixell.
Reuters ustalił, że we wtorek w sieci było widocznych co najmniej 4500 interfejsów Danfoss, a firma Onyphe, zajmująca się skanowaniem sieci, podała, że przestarzałe wersje są „wciąż szeroko obecne wśród publicznie dostępnych interfejsów”.
Danfoss przekazał, że wiele dotkniętych incydentem urządzeń „osiągnęło kres eksploatacji i nie otrzymuje już aktualizacji oprogramowania ani zabezpieczeń” albo „działa na przestarzałym oprogramowaniu”. Poważne luki w starszych wersjach tego oprogramowania opisano w sierpniu w raporcie firmy bezpieczeństwa Claroty, a następnie załatano.
Copeland, właściciel marki Dixell, przyznał istnienie „podatności”, informując: „Obecnie współpracujemy z klientami dotkniętymi incydentem, aby ograniczyć ryzyko”.
„To kwestia podstawowej higieny cyfrowej” – powiedział Ken Munro, partner w brytyjskiej firmie Pen Test Partners, w rozmowie z Reutersem. „Jeśli się o nią nie zadba, kończy się to cuchnącą masą rozmrożonej żywności”.
Jak ocenił, za atakiem mogą stać „dzieciaki, które się bawią”. „Gdyby była to operacja prowadzona przez państwo, dlaczego uderzono tylko w część francuskich chłodni? Lodówki podłączone do internetu są w wielu innych krajach” – dodał.
Zakłócenia w Holandii
Holenderska grupa Ahold Delhaize, właściciel sieci Albert Heijn, poinformowała, że po incydencie dotyczącym cyberbezpieczeństwa, który rozpoczął się w niedzielę, rozpoczęła kontrolowany restart systemów. Krajowy urząd ds. cyberbezpieczeństwa NCSC przekazał, że nie widzi związku z atakiem we Francji.
Nadawca publiczny NOS podał, że Albert Heijn zidentyfikował serwery w USA, Polsce, Mołdawii i Turcji, wykorzystane w ataku. NOS podkreślił, że nie mówi to nic o faktycznym miejscu pobytu hakerów, bo ruch w sieci łatwo kierować przez inne państwa.
Specjalista ds. bezpieczeństwa Pim Takkenberg powiedział w rozmowie z NOS, że serwery prawdopodobnie służyły do rozpoznania systemów lub prób kradzieży danych.
NOS zwrócił też uwagę, że incydent obnażył, jak niewielkie są zapasy żywności. Sklepy i centra dystrybucyjne mają łącznie zapas na około sześć dni, nieustannie uzupełniany przez systemy IT typu just‑in‑time, które mogą ulec awarii i są zależne od sieci energetycznej.
W ubiegłym miesiącu raport przygotowany przez instytut Clingendael i Uniwersytet Erazma zalecał, by gospodarstwa domowe miały zapas żywności awaryjnej na osiem dni zamiast trzech. Z analiz wynikało, że połączenie ekstremalnej pogody z dużą awarią sieci energetycznej i systemów IT mogłoby wymagać dwóch tygodni, by sytuacja wróciła do normy.