




Fala gróźb wobec szkół w kilku krajach uruchomiła śledztwa, które mogą wymagać międzynarodowej współpracy. Ustalenie autora wiadomości wymaga analizy cyfrowych śladów i powiązania ich z konkretną osobą.
Szkoły należą do instytucji szczególnie narażonych na działania osób, które chcą wywołać strach i zakłócić porządek publiczny.
 REKLAMA
Każdego dnia przebywają w nich setki dzieci i dorosłych. Otwartość tych placówek, niezbędna do prowadzenia zajęć i budowania relacji społecznych, utrudnia zapewnienie pełnej ochrony.
Sprawca nie musi jednak pojawić się na miejscu, aby wywołać chaos. Wystarczy jedna wiadomość, by przerwać lekcje, zaniepokoić rodziców i zaangażować znaczne siły policyjne.
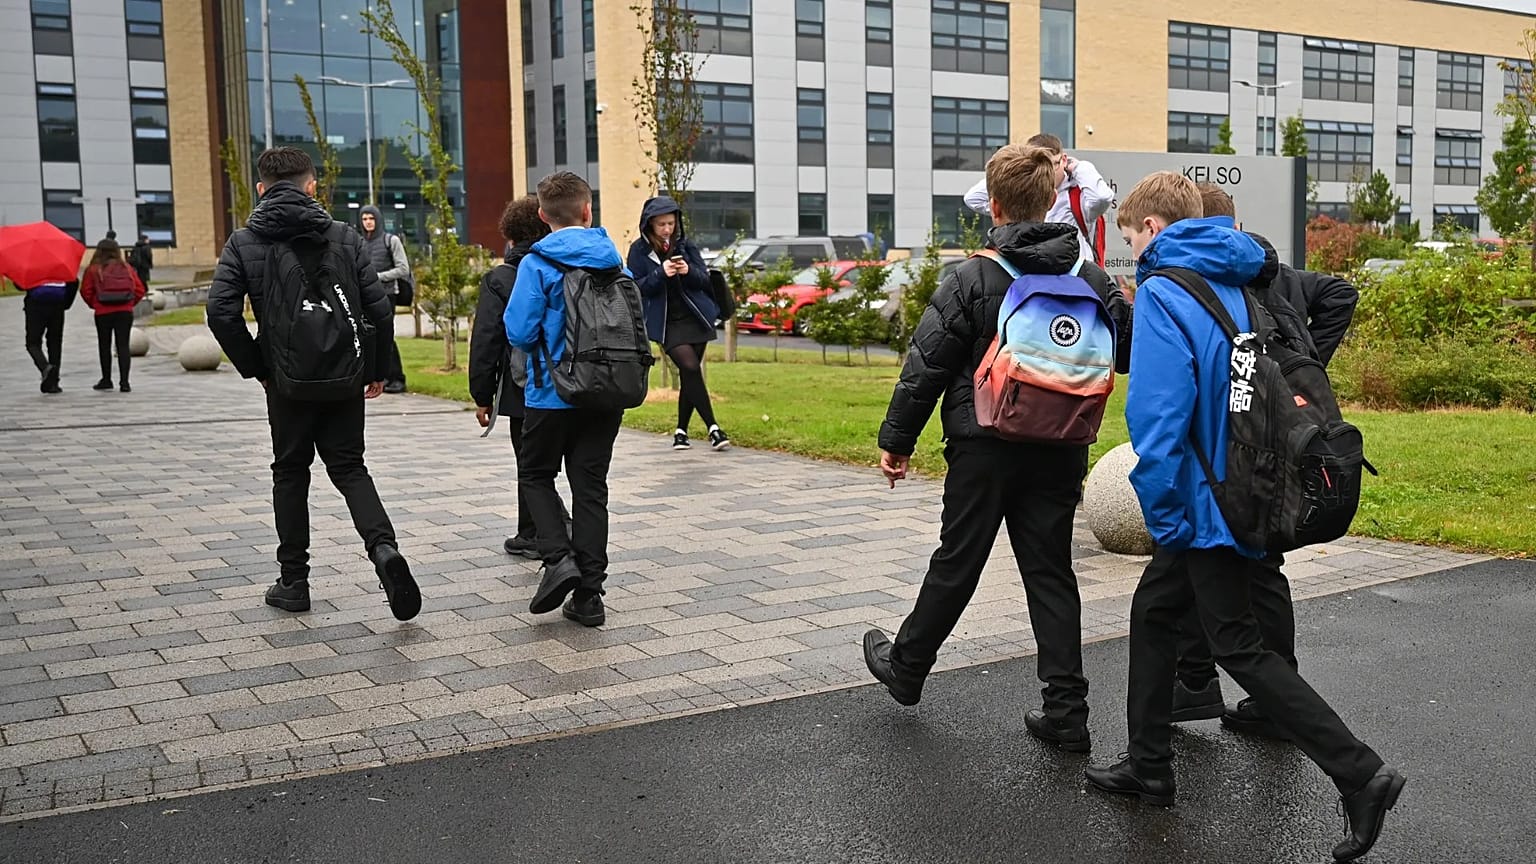
W ostatnich dwóch dniach groźby odnotowano na Węgrzech, w Irlandii Północnej, Szkocji i innych częściach Wielkiej Brytanii.
Po otrzymaniu informacji o możliwym podłożeniu bomby służby muszą działać dwutorowo.
Najpierw należy zapewnić bezpieczeństwo osobom przebywającym w zagrożonej placówce. Równolegle rozpoczyna się ustalanie źródła wiadomości.
Przeszukanie budynku pozwala zweryfikować, czy zagrożenie jest realne. Identyfikacja nadawcy wymaga natomiast analizy danych elektronicznych, współpracy z dostawcami usług internetowych oraz niekiedy zaangażowania organów ścigania z kilku państw.
O skali problemu świadczy również reakcja na ostatnią falę gróźb. Węgierska policja poinformowała, że w związku ze zdarzeniami z 19 i 20 października Krajowe Biuro Śledcze wszczęło postępowanie dotyczące podejrzenia groźby popełnienia aktu terrorystycznego.
Funkcjonariusze sprawdzają także, czy sprawa ma związek z wcześniejszymi incydentami. Nie ujawniono jednak, jakie ślady techniczne udało się dotychczas zabezpieczyć.
Za falą gróźb w kilku krajach może stać jedna osoba
Ustalenie sprawcy działającego na terenie kilku państw wymaga często międzynarodowej współpracy.
Przykładem jest sprawa opisana przez Eurojust w lipcu 2025 roku. Śledczy zidentyfikowali wówczas podejrzanego o wysłanie kilku tysięcy wiadomości z groźbami do instytucji w Czechach, na Słowacji i na Łotwie. E-maile trafiły do adresatów we wrześniu 2024 roku.
W sprawie powołano wspólny zespół dochodzeniowy. Zebrane informacje doprowadziły funkcjonariuszy do ukraińskiego miasta Dnipro.
W przeprowadzonej tam operacji uczestniczyli czescy i słowaccy policjanci. Przeszukano dwa adresy i zabezpieczono sprzęt komputerowy.
Podejrzany został zatrzymany, a następnie zwolniony do czasu podjęcia dalszych decyzji przez właściwe organy.
Sprawa pokazuje, że wiadomości kierowane do instytucji w różnych krajach nie muszą być dziełem zorganizowanej grupy. Za całą serią może odpowiadać jedna osoba.
E-mail ma mniej widoczną stronę – co trzeba sprawdzić?
Zwykły użytkownik widzi nazwę nadawcy, adres e-mail, temat i treść wiadomości.
Dla śledczych równie ważne są informacje techniczne zapisane w nagłówku.
Pozwalają one sprawdzić, przez jakie serwery przechodziła wiadomość, kiedy była przetwarzana i jakie identyfikatory jej przypisano.
Analiza tych danych może pomóc odtworzyć drogę e-maila. Nie zawsze pozwala jednak ustalić adres internetowy urządzenia, z którego korzystał autor.
Niekiedy wskazuje jedynie serwer dostawcy poczty, co oznacza konieczność wykonania kolejnych czynności.
Poszukiwanie śladów może przenieść się do dostawcy usług
Jeśli dane zawarte w nagłówku nie wystarczą do ustalenia źródła wiadomości, śledczy mogą zwrócić się do operatora poczty elektronicznej.
Na odpowiedniej podstawie prawnej mogą uzyskać informacje dotyczące rejestracji konta, powiązanych danych kontaktowych oraz adresów IP i czasu logowania.
Google wskazuje w swoim publicznym poradniku, że w przypadku Gmaila dane udostępniane uprawnionym organom mogą obejmować informacje rejestracyjne, powiązany numer telefonu oraz adresy IP wraz ze znacznikami czasu.
Zakres przekazywanych informacji zależy od ich dostępności i podstawy prawnej wniosku.
Adres IP pozwala zidentyfikować połączenie z internetem, ale nie przesądza o tym, kto wysłał wiadomość.
Jeśli śledczy ustalą, z jakim abonentem był powiązany dany adres w określonym czasie, nadal muszą sprawdzić, kto faktycznie korzystał z połączenia.
W jednym gospodarstwie domowym, szkole czy firmie z tego samego łącza może korzystać wiele osób.
Właściciel umowy internetowej nie musi więc być autorem groźby. Sprawca może też posłużyć się cudzym kontem pocztowym.
Taką sytuację opisywano w Stanach Zjednoczonych w 2015 roku.
Według prokuratury podejrzany wysyłał groźby bombowe do szkół, wykorzystując przejętą skrzynkę e-mail swojej matki.
Przykład ten pokazuje, że ustalenie właściciela konta nie jest równoznaczne z identyfikacją osoby odpowiedzialnej za wysłanie wiadomości.
Zagraniczny serwer nie zdradza obywatelstwa nadawcy
Ustalenie miejsca, z którego wysłano groźbę, może być trudniejsze, jeśli nadawca korzystał z serwerów pośredniczących.
Wówczas adres IP może wskazywać na infrastrukturę znajdującą się za granicą, a nie na rzeczywistą lokalizację autora.
Sam fakt korzystania z zagranicznego dostawcy poczty również nie dowodzi, że wiadomość wysłano z innego państwa.
Aby odtworzyć przebieg zdarzeń, śledczy muszą zestawić dane od różnych dostawców, porównać znaczniki czasu i sprawdzić inne dostępne dowody.
Nie zawsze jest to możliwe. Poszczególne systemy przechowują różne informacje, a część danych może zostać usunięta lub nie być dostępna do późniejszej analizy.
Trudności te pokazuje raport dotyczący dochodzenia w sprawie gróźb kierowanych do szkół w USA.
Wykorzystanie serwerów pośredniczących sprawiło, że lokalna policja początkowo nie była w stanie zidentyfikować nadawcy.
Dlatego w takich postępowaniach liczy się czas. Organy ścigania mogą wystąpić do dostawcy usług o zabezpieczenie określonych danych, zanim zostaną usunięte.
Nie oznacza to jednak automatycznego dostępu do zawartości konta. Zabezpieczenie informacji i ich późniejsze udostępnienie to odrębne czynności, wymagające odpowiednich podstaw prawnych.
Trzeba powiązać komputer z konkretną osobą
Jeśli zebrane informacje doprowadzą śledczych do podejrzanego, istotnym źródłem dowodów może stać się jego komputer lub telefon.
Eksperci informatyki śledczej analizują między innymi korespondencję, pliki, historię przeglądania i inne pozostałości aktywności użytkownika.
Możliwości takiego badania zależą od stanu urządzenia, zastosowanych zabezpieczeń i zachowanych danych.
Samo znalezienie śladów związanych z konkretnym kontem pocztowym nie wystarcza jednak do przypisania odpowiedzialności.
Trzeba jeszcze ustalić, czy to podejrzany korzystał z urządzenia w chwili wysłania wiadomości.
Znaczenie mają więc różne rodzaje dowodów. Dane od dostawcy poczty, wiadomości odnalezione na urządzeniu, zeznania świadków i ustalona chronologia zdarzeń mogą wzajemnie się uzupełniać.
Dopiero ich łączna analiza pozwala ocenić, czy zebrany materiał wskazuje na konkretną osobę.
Równie ważne jest prawidłowe zabezpieczenie dowodów cyfrowych. Specjaliści wykonują kopie danych i stosują sumy kontrolne, które pomagają zweryfikować, czy materiał nie został zmieniony.
Dokumentowanie kolejnych czynności umożliwia późniejsze sprawdzenie, czy analizowane informacje odpowiadają tym, które pierwotnie zabezpieczono.
Treść wiadomości też może zdradzać autora, ale sama nie wystarcza
Porównanie kilku gróźb może pomóc ustalić, czy ich autorem była ta sama osoba. Śledczy mogą analizować charakterystyczne sformułowania, powtarzające się błędy, konstrukcję tekstu, dobór adresatów i czas wysłania wiadomości.
Zbieżności tego rodzaju mogą wskazywać na wspólne źródło, ale nie stanowią samodzielnego dowodu.
Podobieństwa mogą wynikać również z kopiowania wcześniej opublikowanych treści lub naśladowania innego autora.
Dlatego analiza językowa powinna być zestawiana z danymi technicznymi i pozostałymi ustaleniami śledztwa.
Ostrożnie należy też podchodzić do deklaracji politycznych i odwołań do konkretnych organizacji. Powołanie się na daną grupę nie potwierdza ani tożsamości nadawcy, ani jego przynależności do tej organizacji.
Nawet charakterystyczne hasła czy podpis nie przesądzają o autorstwie. Każdą taką deklarację trzeba zweryfikować na podstawie niezależnych dowodów.